
软件概述
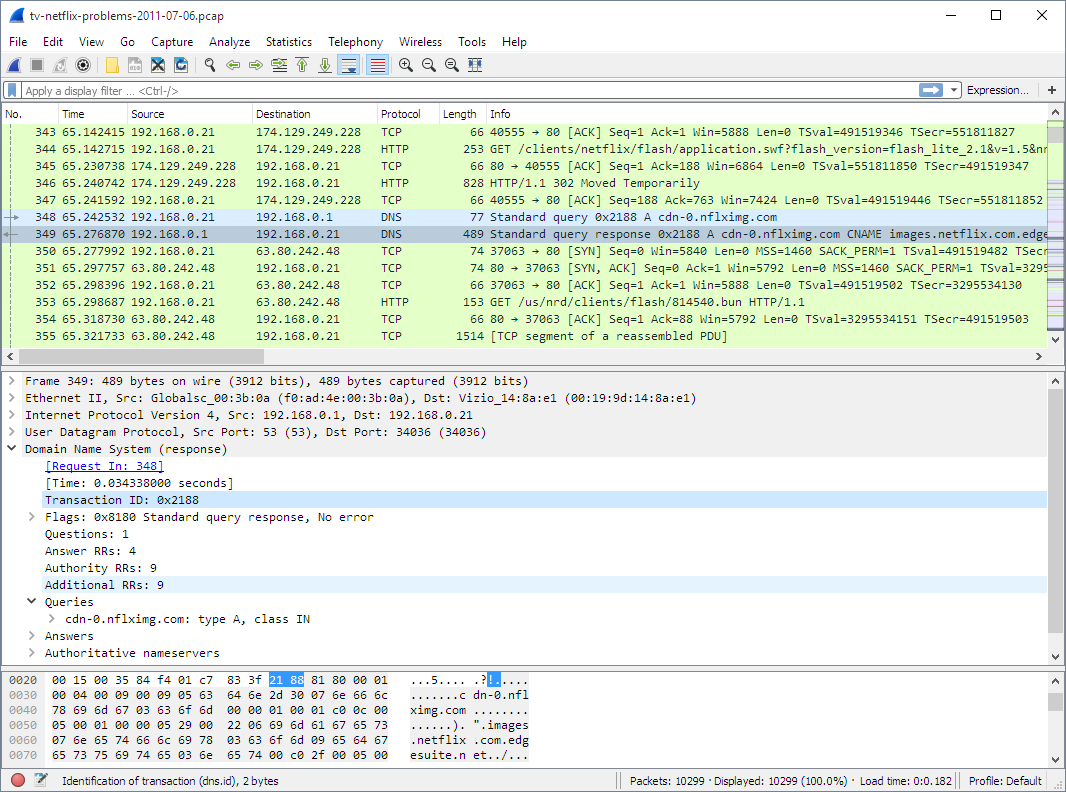
Wireshark 是网络工程师、后端开发与网络安全专家的必备“听诊器”。无论是诊断微服务之间偶尔丢失的 TCP 重传、分析 TLS 证书握手流程,还是排查局域网广播风暴与异常流量,Wireshark 能让你清晰洞察网线上流淌的每一个比特。
核心功能特性
- 支持数千种网络协议深度解码:从底层的 Ethernet、IP、TCP/UDP,到应用层的 HTTP/2、HTTP/3、DNS、gRPC、MQTT 与 TLS,均能分层逐字段清晰解剖。
- 强大的捕获与显示过滤语法 (BPF/Display Filters):输入例如
ip.addr == 192.168.1.100 and tcp.port == 443,瞬间从海量数据包中提取出关键会话流。 - 完整的 TCP 流追踪 (Follow TCP Stream):一键将离散的数据包重组还原为发送方与接收方原始的完整对话文本或十六进制数据。
- 网络往返延迟 (RTT) 与统计图表:内置 I/O 图表、会话统计与专家诊断提示,轻松定位网络抖动与拥塞根因。
为什么我们推荐它
计算机网络理论晦涩难懂,而 Wireshark 则是将书本知识具象化、让网络通信无所遁形的终极神器。
官方安装与使用建议
Windows 用户推荐使用微软官方包管理器 WinGet 一键安装:
winget install WiresharkFoundation.Wireshark
macOS 用户推荐使用 Homebrew 安装:
brew install --cask wireshark